Ketika file penting tidak lagi dapat diakses dan pesan tebusan mulai ditemukan di dalam sistem, banyak organisasi baru menyadari bahwa mereka telah menjadi korban serangan ransomware. Padahal, pada saat itu, serangan sebenarnya sudah berlangsung jauh sebelum ransomware mulai mengenkripsi data.
Sebelum menjalankan aksinya, penyerang dapat berada di dalam sistem selama berhari-hari, bahkan berminggu-minggu. Mereka mencuri kredensial, mempelajari infrastruktur, berpindah dari satu sistem ke sistem lain, mencari data penting, hingga mengidentifikasi lokasi backup sebelum akhirnya memulai proses enkripsi.
Yang menjadi tantangan, aktivitas pada tahap awal ini sering kali sulit dibedakan dari aktivitas pengguna atau administrator yang sah. Kondisi inilah yang menciptakan titik buta pada endpoint dan dapat menjadi celah berbahaya dalam menghadapi ransomware modern. Oleh karena itu, penerapan endpoint security menjadi semakin penting agar organisasi memiliki visibilitas yang lebih baik terhadap aktivitas di setiap perangkat.
Berikut 5 area yang perlu menjadi perhatian oleh Bisnis :
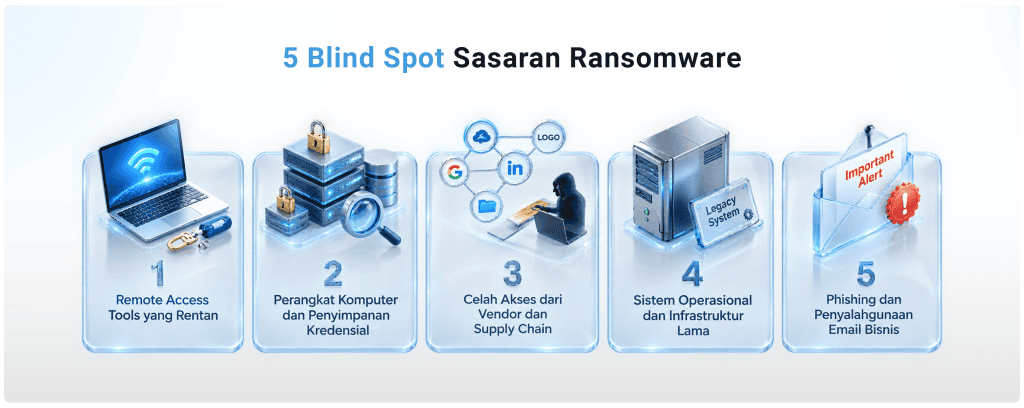
- Remote Access Tools Celah Favorit Serangan Ransomware
VPN, RDP, dan berbagai aplikasi remote access kini menjadi bagian penting dari operasional bisnis. Namun, jika penyerang berhasil memperoleh kredensial yang valid, akses tersebut dapat dimanfaatkan sebagai pintu masuk untuk melancarkan serangan ransomware, tanpa perlu langsung menggunakan malware yang mudah terdeteksi.
Aktivitas penyerang pun dapat terlihat seperti pekerjaan administratif biasa. Karena itu, organisasi perlu menerapkan MFA, membatasi hak akses, serta memantau pola login dan aktivitas pengguna yang tidak biasa. Penerapan endpoint security juga dapat membantu mendeteksi aktivitas mencurigakan yang terjadi setelah akses berhasil diperoleh. Pengelolaan akses yang aman menjadi salah satu aspek penting dalam penerapan IT Solutions untuk lingkungan bisnis modern.
- Perangkat Komputer dan Penyimpanan Kredensial yang Retas
Satu laptop karyawan yang berhasil dikompromikan dapat menjadi pintu menuju sistem yang lebih luas. Dari sana, penyerang dapat mencuri password, mengambil kredensial, meningkatkan hak akses, hingga bergerak secara lateral menuju server dan sistem penting sebagai bagian dari persiapan serangan ransomware.
Titik buta sering muncul ketika organisasi memiliki perlindungan yang kuat pada server, tetapi visibilitas terhadap workstation karyawan masih terbatas. Padahal, aktivitas mencurigakan sering kali bermula dari perangkat yang digunakan sehari-hari. Solusi endpoint security dapat membantu mendeteksi indikasi seperti credential access, lateral movement, dan aktivitas abnormal sejak tahap awal.
Perlindungan perangkat yang terintegrasi juga perlu menjadi bagian dari strategi IT Solutions agar organisasi memiliki visibilitas yang lebih menyeluruh terhadap lingkungan digitalnya.
- Celah Akses dari Vendor dan Supply Chain
Lingkungan digital perusahaan kini semakin terhubung dengan vendor, supplier, kontraktor, dan berbagai penyedia layanan. Setiap koneksi tersebut dapat memperluas attack surface dan membuka peluang terjadinya serangan ransomware.
Penyerang bahkan dapat lebih dulu menargetkan organisasi yang memiliki pertahanan lebih lemah, kemudian memanfaatkan hubungan bisnis yang telah terjalin untuk mencapai target yang lebih besar. Karena itu, organisasi perlu meninjau akses pihak ketiga secara berkala, menghapus akses yang tidak lagi diperlukan, serta menerapkan prinsip least privilege.
Selain memperketat kontrol akses, visibilitas melalui sistem endpoint security juga penting untuk memantau aktivitas mencurigakan yang melibatkan perangkat maupun akun pihak ketiga. Pengelolaan risiko pihak ketiga juga perlu dipertimbangkan dalam perencanaan IT Solutions perusahaan.
- Sistem Operasional dan Infrastruktur Lama
Di sektor manufaktur dan industri, banyak Operational Technology (OT) dan Industrial Control Systems (ICS) yang memiliki siklus hidup panjang sehingga tidak selalu mudah diperbarui atau disesuaikan dengan standar keamanan modern.
Ketika sistem yang sebelumnya terisolasi mulai terhubung dengan jaringan perusahaan dan cloud, attack surface pun semakin luas. Dalam kondisi ini, serangan ransomware tidak hanya berpotensi mengganggu akses data, tetapi juga dapat menghentikan proses produksi, mengganggu logistik, hingga menyebabkan pencurian intellectual property.
Segmentasi jaringan, vulnerability monitoring, dan kontrol akses yang ketat menjadi langkah penting untuk mengurangi risiko. Strategi endpoint security yang menyeluruh juga dapat membantu organisasi meningkatkan visibilitas terhadap perangkat yang terhubung ke lingkungan IT. Berbagai kebutuhan tersebut menunjukkan pentingnya memilih IT Solutions yang dapat mendukung lingkungan teknologi yang kompleks.
- Phishing dan Penyalahgunaan Email Bisnis
Phishing masih menjadi salah satu metode akses awal yang efektif dalam berbagai serangan ransomware. Kini, serangan phishing juga semakin sulit dikenali karena penyerang dapat mempelajari struktur organisasi dan pola komunikasi bisnis sebelum mengirimkan email yang tampak sah.
Setelah berhasil mencuri kredensial, penyerang tidak selalu langsung menjalankan serangan. Mereka dapat memantau komunikasi, mempelajari lingkungan organisasi, dan mencari akses tambahan menggunakan akun yang valid.
Karena itu, MFA, security awareness, monitoring aktivitas akun, serta perlindungan endpoint security tetap menjadi bagian penting dari strategi pertahanan organisasi. Pendekatan keamanan seperti ini dapat menjadi bagian dari implementasi IT Solutions yang lebih terintegrasi.
Mengapa Organisasi Membutuhkan Endpoint Security yang Lebih Proaktif?
Perkembangan Ransomware-as-a-Service (RaaS) membuat ancaman ransomware semakin mudah diakses oleh lebih banyak pelaku. Serangan pun tidak lagi hanya berfokus pada enkripsi data. Banyak kelompok kini mencuri data terlebih dahulu, lalu menggunakan ancaman kebocoran sebagai tekanan tambahan kepada korban dalam serangan ransomware.
Artinya, organisasi tidak cukup hanya memiliki perlindungan yang bekerja setelah insiden terjadi. Mereka membutuhkan solusi endpoint security yang mampu memberikan visibilitas, mengenali perilaku mencurigakan, dan merespons ancaman sebelum dampaknya semakin luas.
Dalam menghadapi kondisi tersebut, organisasi perlu mempertimbangkan IT Solutions yang tidak hanya berfungsi secara terpisah, tetapi dapat mendukung strategi keamanan dan kebutuhan operasional secara menyeluruh.
Menjawab tantangan tersebut, PT Sapta Tunas Teknologi sebagai enterprise solution provider membantu organisasi menghadirkan IT Solutions dan solusi keamanan yang selaras dengan kebutuhan bisnis serta perkembangan ancaman siber.
Salah satu solusi yang dapat membantu organisasi menghadapi risiko serangan ransomware dan ancaman endpoint modern adalah Cyble Titan Endpoint Security.
Menutup Titik Buta dengan Cyble Titan Endpoint Security
Cyble Titan Endpoint Security merupakan solusi endpoint security berbasis AI yang dirancang untuk membantu organisasi menghadapi berbagai ancaman siber modern, termasuk ransomware. Solusi ini dapat menjadi bagian dari IT Solutions yang mendukung strategi keamanan siber organisasi.
Cyble Titan menggabungkan behavioral detection, endpoint visibility, threat intelligence, dan automated response dalam satu platform. Tidak hanya mengandalkan signature malware, solusi ini mampu menganalisis perilaku mencurigakan seperti credential access, lateral movement, dan aktivitas lain yang berpotensi menjadi indikasi awal serangan ransomware.
Solusi ini juga terintegrasi dengan threat intelligence dari Cyble Vision. Dengan demikian, aktivitas mencurigakan yang ditemukan pada endpoint dapat diperkaya dengan konteks ancaman global. Tim keamanan tidak hanya menerima alert, tetapi juga dapat memahami kemungkinan hubungan aktivitas tersebut dengan malware, threat actor, atau kampanye serangan ransomware tertentu.
Kemampuan tersebut diperkuat oleh Blaze AI, teknologi AI dari Cyble yang membantu mempercepat proses analisis, korelasi, investigasi, dan respons terhadap ancaman. Hal ini dapat membantu tim keamanan mengurangi alert fatigue dan memusatkan perhatian pada insiden yang benar-benar membutuhkan penanganan. Pemanfaatan teknologi tersebut mencerminkan perkembangan IT Solutions yang semakin mengandalkan otomatisasi dan kecerdasan buatan.
Untuk menghadapi ransomware, Cyble Titan juga menyediakan kemampuan deteksi perilaku, containment, serta perlindungan terhadap aktivitas enkripsi yang mencurigakan. Sebagai solusi endpoint security, pendekatan ini membantu organisasi mendeteksi dan merespons ancaman sebelum dampaknya meluas ke seluruh lingkungan.
Dengan kemampuan tersebut, Cyble Titan dapat melengkapi kebutuhan IT Solutions organisasi dalam membangun pertahanan terhadap ancaman siber yang terus berkembang.
Jangan Menunggu Sampai Ransomware Terlihat
bagian dari penyediaan IT Solutions yang sesuai dengan kebutuhan bisnis.
Dengan penerapan endpoint security yang tepat, organisasi dapat membangun pertahanan yang lebih proaktif terhadap ancaman yang terus berkembang.
Karena dalam menghadapi ransomware, semakin cepat ancaman terdeteksi, semakin besar peluang untuk menghentikannya sebelum memberikan dampak yang lebih luas terhadap bisnis.
Mari berdiskusi lebih lanjut tentang IT Solutions yang Terintegrasi di platform profesional kami
Mengapa STT?
Sapta Tunas Teknologi (STT), IT Solutions yang memiliki komitmen yang tinggi dalam membantu pelanggan mencapai tujuan organisasi dan merancang IT Solutions sesuai dengan kebutuhan pelanggan yang mengikuti perkembangan tren teknologi di pasar saat ini.
- Dedicated Teams
- Certified Engineer
- Award-Winning
- Demo Solutions Center
- Trusted Partner
Referensi :
https://cyble.com/blog/ransomware-attack-vectors-endpoint-blind-spots/